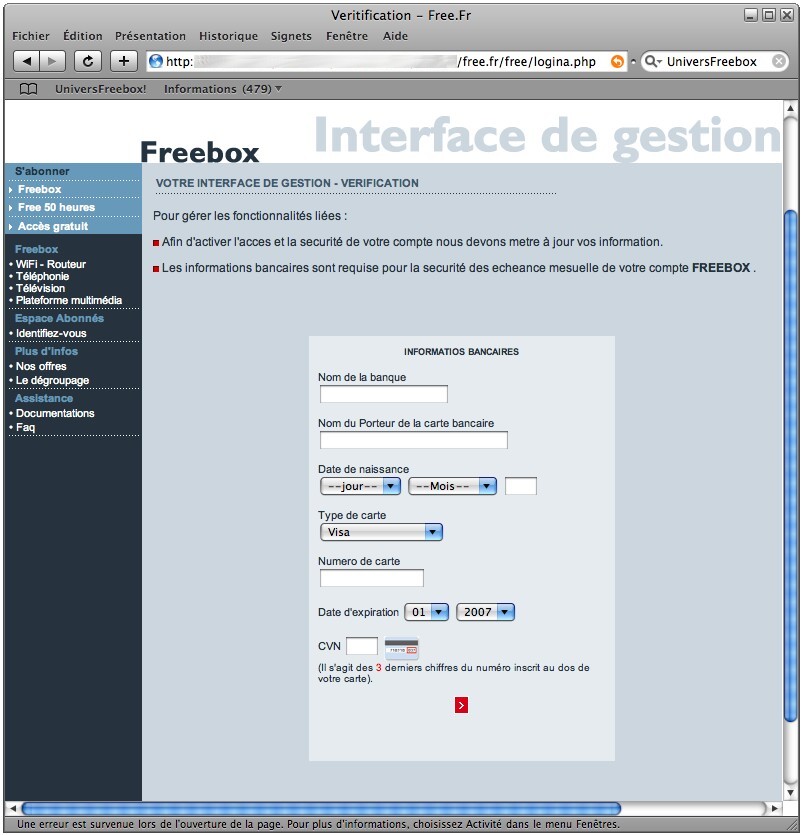
Alerte : Après les attaques du 4, du 6, du 8 et du 12 novembre, une nouvelle attaque de type Phishing (hameçonnage) est en cours contre Free et les Freenautes. C’est la cinquième attaque ciblant les abonnés depuis le début du mois de novembre.
Une fois n’est pas coutume, un courriel (ou pourriel) subtilisant l’identité du fournisseur d’accès Free est envoyé massivement dans les boites emails des abonnés. Le pirate informatique incite les Freenautes à visiter une page web imitant l’ancienne page d’authentification de la console de gestion.
Le pirate tente de dérober les informations confidentielles et personnelles des abonnés (identifiants, mots de passe, numéro de compte bancaire, numéro de carte bancaire…).
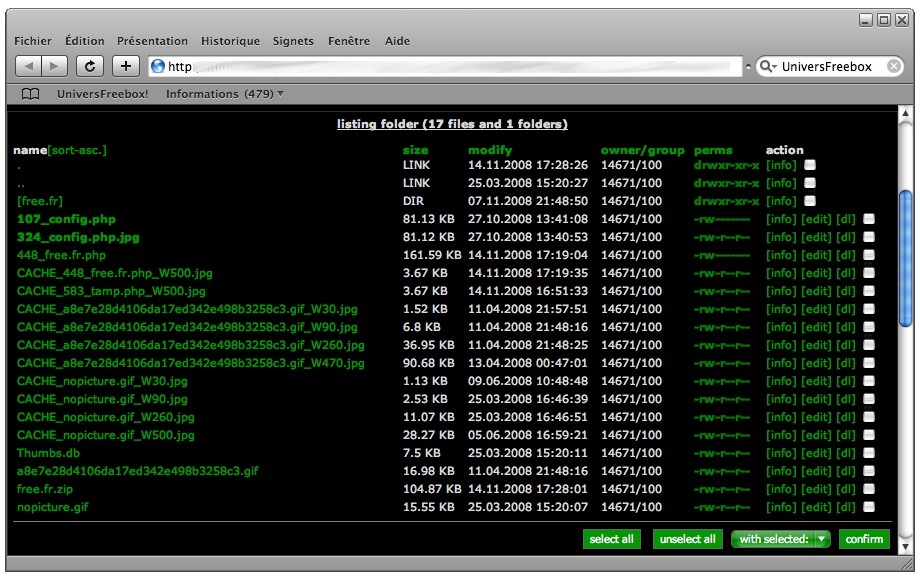
Par un petit tour de passe-passe, les informations ainsi dérobées sont directement transmises au cyber-escroc sur ses propres adresses emails (un email Aol.fr, et un email Free.fr). Les fichiers frauduleux utilisés par le pirate sont dissimulés dans le serveur d’un site situé en Pologne (appartenant à un internaute lambda).
Free.zip : La trousse à outils du pirate anti-Free !
Au fil de nos recherches, nous avons constaté que le serveur débordait de fichiers, d’images et de dossiers aux noms très évocateurs. Notre attention s’est particulièrement portée sur une archive nommée "Free" (Free.zip) – que nous nous sommes empressés de récupérer.
Cette dernière est une véritable "trousse à outils" pour attaquer Free et les Freenautes : Fausses pages web, illustrations du site free.fr, formulaires, etc. Le pirate n’a pas oublié d’intégrer une bannière publicitaire (Meetic) pour donner une totale transparence à son piège.
Nous pourrions supprimer, d’un simple clic, l’ensemble des fichiers et dossiers utilisés pour cette escroquerie, mais la légalité de cette intervention sur le serveur d’un site est discutable (même si nos intentions sont bonnes, elles ne sont pas forcement justes).
Nous avons remonté l’escroquerie à Free. Le FAI nous a prouvé à maintes reprises, sa réactivité et son efficacité face à ce genre de menaces. Cependant, nous espérons une réponse plus appropriée pour stpopper le manège de ce pirate. D’après nos investigations, il s’agirait du même pirate que lors de la précédente attaque (Les adresses emails utilisées pour récupérer les informations sont identiques par exemple).
Dans l’attente d’une réponse de Free, soyez vigilant 😉
Mise à jour : Le site pirate est inaccessible.
Faute d’avoir réussi à vendre TDF en bloc, ses actionnaires avancent dans la cession de…
La maison mère de Free semble travailler sur une nouvelle architecture de robot conversationnel mêlant…
Avec ce nouveau spot, Free transforme ainsi les résultats de son étude IFOP en argument…
Comme chaque semaine, nous vous proposons notre chronique « Ça s’est passé chez Free et…
Identifiants volés, authentification insuffisante, réseau trop permissif, portail non supervisé et signaux d’alerte ignorés :…
Le remplacement des équipements Huawei dans les réseaux mobiles européens pourrait prendre plus de temps…