
21/10
Failles critiques dans PHP : une mise à jour d’urgence attendue ce mercredi, des millions de sites potentiellement concernés
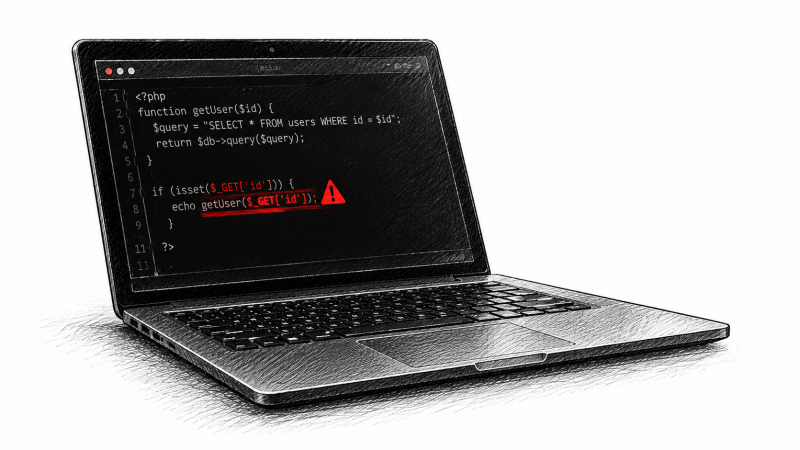
Deux failles de sécurité critiques dans PHP doivent être corrigées ce mercredi 21 octobre à 16 heures. Utilisé par près de 70 % des sites dont le langage côté serveur est connu, ce langage informatique fait face à une alerte majeure. Les administrateurs sont invités à se préparer à installer les correctifs dès leur publication.
Les administrateurs système et les développeurs web sont en alerte. Ce mercredi 21 octobre à 16 heures, heure de Paris, le projet PHP doit publier des correctifs d’urgence pour deux vulnérabilités critiques. Celles-ci pourraient permettre, selon les premières informations disponibles, l’exécution de code à distance sur des serveurs exposés. L’enjeu est considérable : d’après les données de W3Techs, PHP est utilisé par 69,3 % des sites web dont le langage côté serveur est connu. Il équipe notamment WordPress, de nombreuses boutiques en ligne et une multitude d’applications web. Les conséquences potentielles dépassent donc largement le seul cercle des développeurs.
Les deux failles portent les identifiants CVE-2026-109618 et CVE-2026-109619. Le projet PHP leur attribue une note de gravité de 9,2 sur 10 selon le système CVSS 4.0. Les détails techniques, les versions affectées et celles qui seront corrigées doivent être communiqués en même temps que les mises à jour.
L’annonce intervient après la circulation d’informations sur ces vulnérabilités. Le 20 octobre, un utilisateur a publié sur Hacker News un message évoquant deux failles d’exécution de code à distance dans PHP. La publication, supprimée depuis, aurait notamment mentionné les mêmes identifiants CVE, selon BleepingComputer. Une telle vulnérabilité peut permettre à un attaquant d’exécuter ses propres commandes sur un serveur ciblé, si les conditions nécessaires à son exploitation sont réunies.
D’après Ars Technica, la fuite comprenait également une vidéo, dont l’authenticité n’a pas été confirmée, montrant un outil baptisé PHP2Shell exécuter du code sur des sites utilisant notamment WordPress, Drupal, Magento ou Joomla. Face à la circulation de ces informations, l’équipe de sécurité de PHP a publié un avis le 20 octobre, annonçant la publication des correctifs le lendemain à 14 heures UTC, soit 16 heures en France métropolitaine. Elle appelle les administrateurs à se préparer à appliquer les mises à jour dès qu’elles seront disponibles.
Cités par Ars Technica, les chercheurs de Sansec, spécialisés dans la sécurité des boutiques en ligne, anticipent une possible vague d’attaques peu après la publication des correctifs. Il s’agit d’une prévision, et non de la confirmation qu’une campagne d’exploitation est déjà en cours. Les responsables de serveurs doivent vérifier la version de PHP utilisée et préparer l’installation des correctifs. Sur un serveur disposant d’un accès en ligne de commande, la commande php -v permet notamment de connaître la version installée. Il faudra ensuite vérifier les versions corrigées publiées officiellement et appliquer la mise à jour adaptée à son environnement.
Pour les sites hébergés sur une offre mutualisée, la mise à jour dépend généralement de l’hébergeur. Les administrateurs peuvent se rapprocher de leur prestataire pour connaître le calendrier de déploiement et les éventuelles actions à effectuer. Les propriétaires de sites WordPress ou de boutiques en ligne ne doivent pas supposer que la mise à jour des extensions ou du thème suffit : la version de PHP utilisée par le serveur constitue un élément distinct à vérifier. Les correctifs doivent être publiés ce mercredi à 16 heures, heure de Paris, dans les actualités du site officiel de PHP. D’ici là, les versions touchées et les conditions d’exploitation restent à confirmer. La priorité sera donc de consulter les informations officielles dès leur publication et de ne pas tarder à sécuriser les installations concernées.
Source : via Frandroid